|
СПЕЦІАЛЬНІ
ПАРТНЕРИ
ПРОЕКТУ
Определение наиболее профессиональных ИТ-управленцев, лидеров и экспертов в своих отраслях
Кто внес наибольший вклад в развитие украинского ИТ-рынка.
Награды «Продукт года» еженедельника «Компьютерное обозрение» за наиболее выдающиеся ИТ-товары
|
|

29 сентября 2026 г., 16:35
Останнім часом мене питають яку схему користування інтернетом краще обрати? Тому даю першу з порад.
Якщо ви справді хочете резервування, особливо якщо ви вдома займаєтесь бізнесом, навчанням, або у вас об’єкт, де зв’язок критично важливий, варто поцікавитися:
- чи різними маршрутами побудовані ці мережі до вашого помешкання;
- чи не використовують вони спільну магістраль або один і той самий вузол;
- обов’язково подумайте про живлення вже у власній квартирі чи будинку.
Навіть якщо PON вашого оператора продовжує працювати під час відключення електроенергії, без живлення ONU та вашого Wi-Fi роутера інтернету у квартирі все одно не буде. Невеликий UPS або павербанк із відповідним перетворювачем часто розв'язує цю проблему на декілька годин.
Тому я б сформулював правило стійкого домашнього інтернету дуже просто: різні оператори + різні технології або маршрути + резервне живлення.
Що таке різні оператори?
Зараз дуже розповсюджена ситуація, коли оператор мобільного звʼязку окрім послуги телефону надає безоплатно послугу фіксованого звʼязку. Це ваш ризик, бо у разі ураження їх вузлу, у вас зникне і мобільний, і фіксований звʼязок.
Тож якщо подарували, то вже беріть, але подбайте, щоб у вас був інший фіксований оператор. Так це дорожче, але це значно надійніше.
А для тих, кому зв’язок критично необхідний, я б узагалі будував три рівні резервування, основний фіксований інтернет, резервний фіксований канал іншого оператора і мобільний інтернет, старлінк.
Ще одна порада. Не обирайте оператора виключно за розміром бренду чи ціною тарифу. Запитайте його, скільки годин працюватиме ваша мережа без електроенергії і як швидко оператор здатний відновити пошкоджену ділянку? А краще зафіксуйте це в угоді!
Я завжди обираю середнього оператора. Значно простіше відновлювати інфраструктуру малого оператора, а ніж великих національних.
Сьогодні це не менш важливі характеристики інтернету, ніж мегабіти в тарифному плані.
Тобто головний критерій не «великий чи маленький», а наскільки його інфраструктура незалежна, і наскільки він може реально швидко відновитись.
7 августа 2026 г., 16:35
Давно не писав про особисту кібергігієну, але зараз хочу звернути увагу на деякі новації Національного банку України.
Так от, останніми днями в колі фахівців, активно обговорюється інформація щодо нових вимог Національного банку України до оформлення підтверджень платіжних операцій.
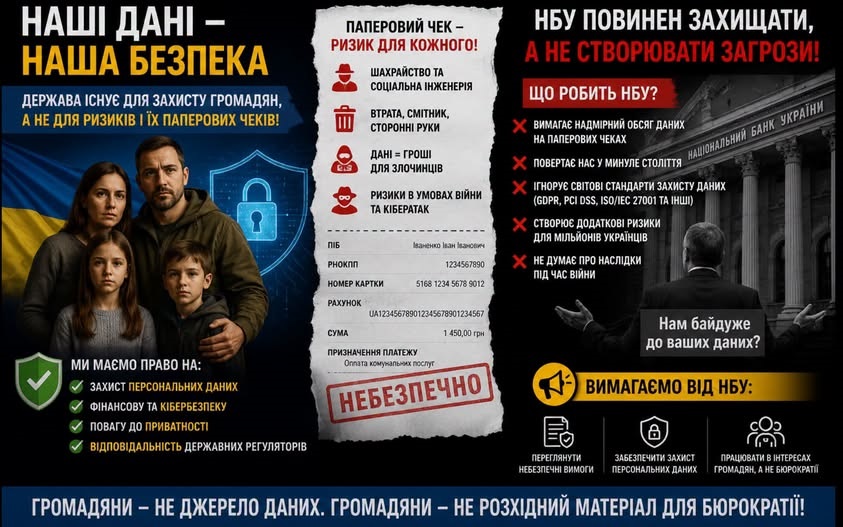
Я уважно проаналізував відповідні нормативні акти НБУ.
Відразу зазначу: наразі мені не вдалося знайти прямої норми, яка б зобов’язувала банки чи інших надавачів платіжних послуг друкувати на паперовому чеку повний номер платіжної картки. Саме тому це питання потребує додаткового вивчення.
Але це пов’язано з тим що чергова новела національного банку, яка описує що треба зробити, не описує механізм реалізації та звісно кожен банк повинен сам для себе це визначити.
Водночас у нормативних документах дійсно визначено перелік інформації, яка має супроводжувати підтвердження виконання платіжної операції, зокрема персональні дані платника. Що вже суперечить будь-яким міжнародним стандартам (GDPR, ISO/IEC 27001, PCI DSS, NIST), які передбачають, що особа повинна надавати лише ту інформацію, яка є необхідною для підтвердження здійснення операції. Розширення обсягу персональних даних без доведеної необхідності суперечить цьому принципу.
І саме тут виникає питання, яке, на мою думку, є значно важливішим. Якщо результатом застосування цих норм стане друк на паперових чеках значного обсягу персональних даних громадян ПІБ, РНОКПП, номерів рахунків чи інших ідентифікаційних реквізитів, це створює додаткові ризики для інформаційної безпеки українців.
По факту Національний банк відкриває нові можливості для шахраїв. Паперовий чек можна загубити, залишити біля термінала, викинути або просто передати сторонній особі. Для пересічної людини це звичайний папірець. Для шахраїв ще один фрагмент інформації, який можна об’єднати з даними з інших витоків та використати для соціальної інженерії, телефонного шахрайства, фішингових атак або інших злочинних схем.
Особливо небезпечним це є в умовах повномасштабної війни, коли Україна постійно перебуває під кібератаками, а російські спецслужби системно намагаються збирати будь-яку інформацію про громадян України.
Переконаний, що будь-які регуляторні рішення повинні проходити оцінку не лише з погляду фінансового контролю, а й з погляду кібербезпеки, приватності та можливих наслідків для громадян. Воно взагалі таке враження що з цим фінансовим контролем наче всі подуріли та забули взагалі про питання безпеки.
Я продовжу детальний аналіз нормативної бази та звернуся до Національного банку України за офіційними роз’ясненнями щодо практичного застосування цих вимог, адже питання захисту персональних даних українців сьогодні є складовою національної безпеки.
8 мая 2026 г., 17:15
Намагаюсь свої вихідні проводити, або у хлопців напрямку Куп’янськ, Краматорськ, або на полігонах де тестується різноманітні технічні рішення.
Я вважаю, що ми стоїмо на межі ще однієї зміни епохи. Те, що ще вчора здавалося фантастикою сьогодні працює в на війні. Пам’ятаєте той вислів з радянського фільму «Електронік», «вкалывают роботы, а не человек». Сьогодні без наземного роботизованого комплексу не відбувається жодна наявна подія, жодна логістична операція, жодна бойова операція.
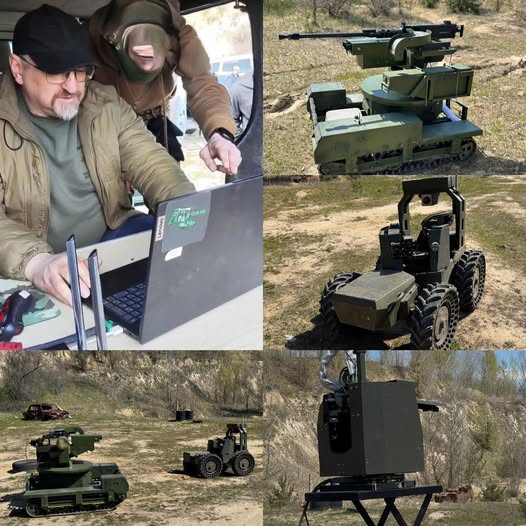
Роботи їдуть туди, куди раніше йшли люди. Роботи бачать, аналізують, прикривають, знищують. Так є над чим працювати, є що вдосконалювати, але по факту вони вже змінили війну.
Для мене дуже важливо, що вони забирають на себе ризик. Воювати мають машини, а не піхота. Бо кожне збережене життя це не статистика, це чиясь родина, чиясь історія, чиясь країна.
Але це лише початок. Світ знову зміниться. Різко. Без попередження. У той момент, коли масово з’явиться зброя, здатна одним електромагнітним імпульсом вимикати все електронне навколо, війна набере нових обертів. Ми знову згадаємо про гармати 60, 80, 120 калібрів, про танки і т.д.
Бо тоді замовкнуть дрони. Зупиняться роботи. І технологічна перевага може зникнути за секунди.
Ми заходимо в еру, де перемагає не тільки сила, а швидкість адаптації, та масштабування.
І питання вже не “чи зміниться війна”, а “хто встигне змінитися разом із нею”.
А сьогодні, знову полігон, знову НРК, мої «ідіотські» питання, щодо на чому побудовано бездротові канали звʼязку, стійкість до радіозавад, і так далі.
8 апреля 2026 г., 17:51
Ще кілька років тому ніхто навіть не міг уявити, що оптичне волокно колись буде частиною війни, і від нього будуть залежати військові операції, де його використовують для керування дронами.
Кожен бокс оптичної нитки має котушку 50 км. Нагадаю, ця оптична нитка використовується в усіх наявних кабелях, які виробляють на всіх наявних заводах, що роблять оптичні кабелі для звʼязку. Але не всі заводи, які вміють робити кабелі, вміють (мають технологію) робити оптичне волокно single-mode. Наприклад, США займає десь 10% світових потужностей виробництва оптичного волокна. Й кабелі, які виробляють, використовують всі наявні оператори звʼязку, дата-центри тощо.
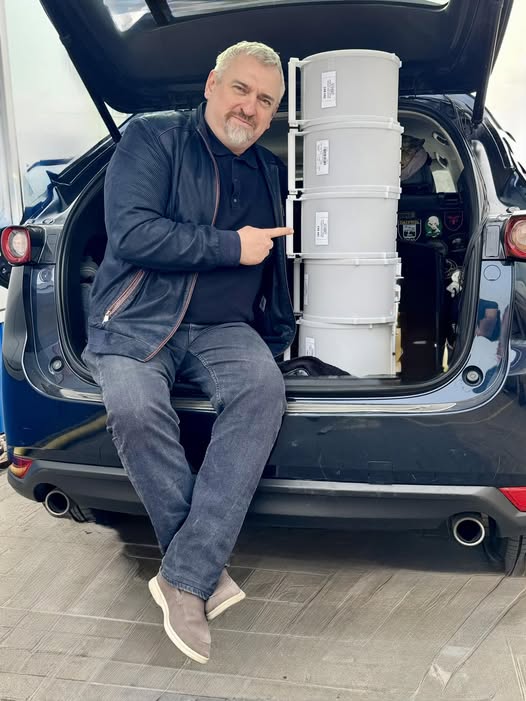
Але цю оптичну нитку використали і в каналах звʼязку (частково замінивши радіоканали) для керування, дронами, літаками, НРК на війні.
Війна, це завжди дорого…
Я памʼятаю коли рішення керування дроном через оптику, лавиною було масштабовано та інтегровано у війська, поступово витісняючи дрони на радіо та зменшуючи попит на РЕБ.
Я навіть памʼятаю як мені казали у військах, що все на оптиці, і РЕБи скоро будуть не потрібні.
Але мій особистий досвід в Дружківці мені натякнув, що радіо буде літати й далі. І ворог скоріше вже почав перепрофільовуватись на тактичному рівні.
А чорний лебідь таки прилетів непомітно. Коли я купував свої перші котушки, то один кілометр коштував $5. А намотували тоді (2 роки тому) котушки для дронів по 10 км. Вартість такої котушки з урахуванням намотки, корпусу, і так далі була десь $70-$150, плюс вартість дрона, й в цілому такий комплект буде коштувати десь $500.
Сьогодні вартість одного кілометру оптичної нитки становить $35, а котушки військові замовляють 20-30 кілометрів. Kill-зона зростає.
Якщо беремо в середньому котушку 25 кілометрів, вартість досягне десь $1000, плюс дрон, й цей комплект буде вартувати десь $1300-$1500.
Аналізуючи, в першу чергу, модернізацію та розвиток дата-центрів США (вони зараз переходять з multi-mode на single-mode), я вважаю що вартість за один кілометр оптичного волокна, досягне $70. А вартість дрона з котушкою 25 кілометрів може сягнути $2200-$2400 за штуку.
Тепер на першому плані повинна домінувати ефективність застосування дронів на оптиці. Бо я бачив (на війні), як оператор дрона, де оптична котушка на 20 км, робить влучення цілі, пролетівши тільки 14 кілометрів, а шість просто впали на землю. Це не просто впали залишки оптики, це приблизно мінуснулось $200. Й таких вилетів у одного розрахунку може бути, наприклад, за день 10. Тобто це вже -$2000, які точно можна спрямувати на щось інше.
Повірте, що дуже скоро всі згадають про радіокерування та про засоби РЕБ.
Далі буде…
3 февраля 2026 г., 17:45
Аналізуючи що відбувається в ЄС чітко прослідковується напрямок більш жорсткого регулювання, особливо ланцюжків постачальників. Байдуже, це Китай, чи США, поки не дасть добро регулятор ЄС, вашим рішенням немає місця в ЄС.
EU Cybersecurity Act це правова рамка ЄС для підвищення рівня кібербезпеки у ЄС, загальноєвропейська система сертифікації для цифрових продуктів, послуг та процесів. Єдині правила на всій території ЄС.
Новий пакет правил (від 20 січня 2026) інтегрує вимоги щодо управління ризиками, сертифікації та реагування на інциденти. ENISA (Агентство ЄС з кібербезпеки) посилюється в ролі координаційного органу.
Всі цифрові продукти, послуги та процеси, що продаються на ринку ЄС, повинні бути безпечними з моменту розробки, тобто пройти сертифікацію за спільними стандартами EU. Ця сертифікація є обов’язковою для виходу на ринок. Тобто, компанії на етапі розробки вже повинні це робити за стандартами ЄС.
Нова політика значно посилює цифровий суверенітет ЄС, Це пов’язано з побоюванням залежності від постачальників з країн поза ЄС (США, Китай, ін.).
Багато американських технологічних компаній працюють у ЄС, нові правила не спрямовані спеціально проти США. Але ті компанії, чиї продукти потрапляють у категорії високоризикових, також можуть опинитися під жорсткими вимогами сертифікації або навіть обмеженнями доступу до ринку за тих самих принципів безпеки.
Бачу, що ЄС запроваджує політику, зростання ролі ENISA як регулятора, який буде вимагати тіснішої взаємодії з європейськими органами сертифікації.
Судячи з документу ЄС дуже прискіпливо вивчає що відбувається у нас, та наші законодавчі зміни, це позитивно, потрібно ж їм нас наздоганяти.
Що у нас? Законодавчі зміни нарешті за 30 років є ЗП4336. Але на місцях і далі продовжується вакханалія та бардак. Виконання йде дуже повільно!
Всі і далі живуть на тому КСЗІ, бо типу так можна, поки. Наявність фахівців досить умовна.
Відповідальність не підсилили, популісти кажуть це тиск. Нас і далі запічкують продуктами різних країн, рішеннями Кабінету Міністрів України не перевіряючи їх.
Давайте вже просто віддамо всі ключі від нашого ІКП, хай вже відчувають «партнери» себе як вдома.
9 декабря 2025 г., 16:45
Весь світ дивується, як ми під час війни, продовжуємо утримувати працездатність наших мереж звʼязку. На конференції NOGUA поговорили про це з фінами. Як знати, може знадобиться досвід України…
У відносно спокійній частині України (якщо це слово взагалі коректно вживати) найбільша проблема — доступ до інфраструктури.
Інша проблема — на жаль, люди. Через війну всі компанії відчувають кадровий голод — людей просто не вистачає. Частина виїхала з країни, частину мобілізовано. Кількість персоналу, яку компаніям вдалося зберегти, вкрай мала і не забезпечує навіть повноцінного підтримання операцій, не кажучи вже про розвиток. Завдяки Міністерству цифрової трансформації України оператори, що відповідають критеріям, можуть, забронювати частину свого персоналу.
Крім того, багато невеликих — а в деяких випадках навіть національних — операторів перебудували свої мережі на базі волоконно-оптичних PON-рішень (пасивних оптичних мереж), щоб максимально підвищити енергонезалежність. Це стосується лише фіксованого зв’язку.
Мобільний зв’язок і далі залишається складним: коли енергетична інфраструктура сильно пошкоджена, мобільні мережі через деякий час «падають», наче картковий будиночок. Наші законодавці намагаються загнати наш сектор у європейську модель. Це вже неможливо з низки причин. У Європейському Союзі діють принципи, за якими оператор володіє інфраструктурою, а регулятор контролює доступ до неї. Це у нас не працює.
Причина — жорстка конкуренція, яка постійно посилюється. Кожен оператор будує власну інфраструктуру у багатоквартирних будинках і прокладає власні кабелі. В результаті в одному будинку може працювати від одного до двадцяти операторів одночасно.
Великою проблемою є також перехресне субсидіювання, коли, наприклад, ціну на фіксований інтернет знижують коштом мобільних послуг.
8 октября 2025 г., 14:35
Продовжуємо далі, кібергігієну. Сподіваюсь вже багато хто оновив паролі, та увімкнув двофакторну ідентифікацію.
Що ще можна порадити:
1. Використовуй надійний пароль.
Установи пароль, а не 4-значний PIN.
Не використовуй Face ID / Touch ID.
Не розблоковуй телефон у присутності сторонніх.
2. Регулярно оновлюй систему та додатки. Оновлення закривають відомі вразливості. Ніколи не ігноруй системні апдейти вони критично важливі.
3. Не встановлюй програми поза App Store / Google Play
Невідомі APK-файли = ризик вірусів.
Навіть у Google Play іноді проскакує шкідливий софт, тож перевір відгуки, рейтинг, розробника.
4. Обережно з посиланнями
Не натискай на підозрілі посилання з SMS, email, месенджерів.
Фішингові сайти часто маскуються під справжні (наприклад, “apple.com-support.info”).
5. Не користуйся публічним Wi-Fi без VPN
Публічні мережі (в кафе, метро, готелях) найслабше місце.
Використовуй VPN, особливо якщо вводиш логіни/паролі або заходиш у банківський додаток.
6. Встанови антивірус (особливо на Android)
Для Android: Bitdefender, ESET, Avast Mobile Security.
Для iPhone це менш актуально, але деякі VPN і менеджери паролів мають вбудовані сканери.
7. Використовуй менеджер паролів
Не зберігай паролі в нотатках або фото. Використовуй 1Password, Bitwarden, iCloud Keychain, NordPass тощо.
8. Вимикай Bluetooth, коли не використовуєш
Через Bluetooth теж можуть здійснювати атаки (наприклад, BlueBorne).
Завжди вимикай у публічних місцях.
9. Увімкни двофакторну автентифікацію (2FA)
Gmail, Instagram, Telegram, банки всюди активуй 2FA.
Найкраще через авторизатор (Google Authenticator, Authy), а не SMS.
Ще краще токен.
10. Регулярно перевір дозволи додатків.
Чому додаток Фонарик хоче доступ до мікрофона й контактів?
Зайди в Налаштування → Конфіденційність / Дозволи й відключи зайве.
Забув ще додати. Якщо ви вважаєте що в вашому смартфоні є інформація яка не повинна потрапити до інших. То ніколи не приймайте різноманітні файли, не вмикайте функцію завантажити їх, як варіант приймайте суто pdf.
І ще не менш важливо, не довіряй тому, що пишуть в телеграм каналах та у Facebook, якщо це невідомі люди
24 сентября 2025 г., 17:25
У мережі зʼявився архів де зібрані дані громадян з назвою diia_users_db_2025.zip.
Чому звертаю увагу. Вкотре наголошую.
1. Фінансовий номер не повинен бути публічним. Тобто, якщо ви знаєте, що у вас один номер на всьому — банківська картка, соціальні мережі, месенджери — краще так не робити. Ідеально коли на кожен додаток який потребує для підтвердження номер (куди прийде sms) мати окремі номери.
2. Електронні адреси. Встановіть стійкий до перебору пароль, двофакторна автентифікація.
Звісно ваша поштова скринька, також не повинна ніяк перетинатись з номером мобільного телефону.
3. Не виключаю що буде багато фішингу, судячи з прикладу він вже відбувається.
Подбайте про це, особливо хто користується Telegram. Не забувайте перевіряти, в розділі пристрої чи ніхто до вас вже не під'єднався.
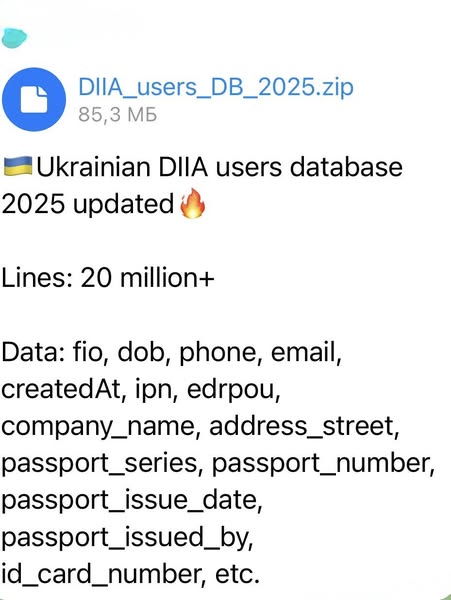
Щодо інформації, яка зараз в цьому файлі. По факту вона і так є в публічному доступі різних реєстрів, але зараз її зібрали в один масив. Коли хто і як це зробив, це вже конспірологічна історія. В базі «приблизно» 20 000 000 строк. Поки той файл що блукає мережею, там обмежена кількість громадян, повна база продається за гроші…
Побачив багатьох знайомих політиків є, зокрема і номер телефону, правильний.
Що варто зробити оперативно:
- де у вас є привʼязка до номера телефону, електронної скриньки, замінити пароль.
- скрізь встановити двофакторну ідентифікацію.
- за можливості, змінити фінансові номери.
Цікавий факт: я знайшов там людину у якої на 100% немає Дії, але дані у цій базі є. Особисто я вважаю, що це інформація десь з реєстру, який повʼязаний з податковою. Судячи з крайніх записів це інформація, до 31.12.2024 року. Але колеги підказали що є і за 01.01.2025. Дуже схоже що її зібрали зі шматків різноманітних фінансових установ.
Це та історія, що інформація вже в мережі. По факту, якби не наявність у громадян фінансових номерів, важливих для них соціальних мереж, які можна втратити, то такі бази я памʼятаю ще з 90-х, на компакт-дисках.
26 мая 2025 г., 14:34
За інформацією The Economist, ворожі дрони почали підтримувати обмін даними по каналу мобільного інтернет-підключення. Не можу цей матеріал обійти стороною.
Мою увагу привернув ось цей абзац.
Під час аналізу останньої партії дронів Shahed, інженери зазначають, що одне з їхніх найбільших занепокоєнь — це спосіб керування російськими дронами. Вони кажуть, що найновіші моделі не реагують на електронну боротьбу України РЕБ. Причина в тому, що ці дрони більше не залежать від GPS, який легко заглушити, керуються штучним інтелектом і використовують українські мережі інтернету та мобільного зв’язку.

Команда розповіла, що нещодавно в одному з дронів, який вони розбирали, знайшли записку — імовірно залишену співчутливим російським інженером — у якій йшлося про новий алгоритм керування. У записці зазначалося, що дронами керують через ботів у соцмережі Telegram, які в реальному часі надсилають польотні дані відеооператорам.
От такий абзац є у цьому матеріалі. Коментувати цю конспірологічну історію з запискою я не буду. А от те що згадали про GPS, спуфінг, мобільних операторів, натякає нам на те, що шахеди якось живуть в середині мобільних операторів коли летять над нашою територією.
Так це може бути пластикова sim картка, e-sim, або софтова сімка (SIM-картка, реалізована в софті, а не на фізичному чіпі), використовуючи цей набір вони можуть вже літати по a-gps.
Немає сенсу тепер ставити CRPA антени, які мають досить велику вартість. Не знаю, так це чи ні, але якщо це так, то досить зрозуміло тепер, чому у росії під час тривоги мобільні оператори вимикають свої мережі мобільного звʼязку. Не скажу, що ця новина для мене щось дійсно новеньке, робота з цього питання ведеться давно на комітеті.
Що правда не всі мобільні оператори якось йдуть на зустріч у комунікації, та напрацювання рішень, щоб обмежити використання шахедами інфраструктури оператора. Щодо згадування Інтернет, скоріше мова йде про канал звʼязку, для передавання на дрон якоїсь інформації. Або отримувати з дрона якихось метрик, з візуалізацією в телеграм. Як приклад, повідомлення з дрона:
Проблема: Интерфейс ether3(ххххх):
Топливо на два часа.
Высота хх
Скорость хх
Потерян линк с бпла в точке, координати ххххх
Хост: шахед 1
IP хоста: хх хх хх хх
Проблема возникла 2025.05.25 в 19:59:37
Важность: Средняя
Збираючі якісь метрики через той самий телеграм, можна точно потім це все візуалізувати десь у дашборді. Але не треба одразу закривати телеграм, та переводити SIM-картки на паспорти. Це жодним чином не розвʼяже питання системно. А от вимикати ту саму передачу даних на мережах операторів, це думаю питання часу…
30 апреля 2025 г., 16:18
Чому різко відімкнулись електроживлення в Іспанії та Португалії, поки невідомо. Португалія припустила, що проблема виникла в Іспанії, а Іспанія вказувала пальцем на розрив у своєму зв'язку з Францією. Аналізуючи інформацію з відкритих джерел, маємо наступну метрику.
Санчес сказав, що країна втратила 15 ГВт виробництва електроенергії за п'ять секунд, що еквівалентно 60% національного попиту. Це звісно може бути й закон Ома який спрацював між двома країнами. А може бути та кібератаки. До речі ці приклади в котре свідчить про те, що нам треба розміщувати нашу інформацію суто у власних дата-центрах.
Скоріш за все реальну версію ми не дізнаємось, а тим паче якщо це була якась атака. Нагадаю, що за даними Cloudflare Radar, що відстежує глобальний інтернет-трафік, який різко зменшився в Португалії та 80% в Іспанії порівняно з рівнем попереднього тижня.

Звісно за першою освітою я інженер, але не можу назвати себе за фахом енергетиком. Але якщо взяти цю інформацію до відома, близько 43% енергії Іспанії надходить з вітрової та сонячної енергії, при цьому ядерна енергія становить ще 20%, вугільне, інше паливо — 23%. То збій стався скоріш за все у якомусь центральному вузлі який займається перерозподілом генерації від об’єктів, що генерують.
Хочу нагадати, що відключення електроенергії спричинив хаос в Іспанії, Португалії та деяких частинах Франції, залишивши мільйони людей без електроенергії.
З деяких звітів:
Сім'ї сидять у своїх будинках, освітлених свічками, рух порушений, тисячі людей застрягли в тунелях метро, люди не можуть платити карткою, не працював мобільний звʼязок, зупинився громадський транспорт, метро, потяги залізниці, аеропорти.
На енергогенерувальних ядерних об’єктах Іспанії, також зникло зовнішнє постачання на інфраструктуру яка обслуговує реактори. Пряма мова: «Резервні дизельні генератори запустилися і підтримують безпечні умови для реакторів».
Поки європейці розбираються що там було, та роблять висновки, нагадаю що Україна так живе вже з початку повномасштабної фази війни. І тут я хочу подякувати як нашим енергетиками, так і нашим зв’язківцям які неймовірними зусиллями тримають свої інфраструктурні об’єкти.
П.С. Я не вірю що війна достатньо швидко завершиться. І як знати можливо в одному окопі можуть зустрітись представник міністерства фінансів, представник податкової служби, та працівник оператора зв’язку.
|
|
|

