|
СПЕЦІАЛЬНІ
ПАРТНЕРИ
ПРОЕКТУ
Определение наиболее профессиональных ИТ-управленцев, лидеров и экспертов в своих отраслях
Кто внес наибольший вклад в развитие украинского ИТ-рынка.
Награды «Продукт года» еженедельника «Компьютерное обозрение» за наиболее выдающиеся ИТ-товары
|
|

10 ноября 2026 г., 17:35
На початку року я показував бенчмарк для оцінки того, як різні мовні моделі володіють українською. Звісно, лідерами рейтингу були фронтір-моделі на кшталт GPT та Claude Opus, але тоді в ньому також брали участь дві моделі українських розробників. Я час від часу додаю до рейтингу нові моделі, а цього разу вирішив дещо в ньому доопрацювати.
По-перше, показник fertility rate (кількість токенів на слово) весь цей час обчислювався умовно й майже нічого не відображав. Тепер його переобчислено для всіх доступних моделей за даними нативних токенізаторів. Тож видно, що Lapa справді має власний токенізатор, навчений на українському корпусі, а Gemini нещодавно змінив токенізатор.
По-друге, цього року вийшли нові версії українських LLM (MamayLM навіть має версію 27B), тож їх треба було додати. Щоб усе було чесно, я тестував ці моделі вже не у квантованих версіях, а у BF16.
Нова таблиця рейтингу вже є в проєкті на GitHub. Упродовж останніх пів року лідером майже завжди є остання модель Opus, а впритул за нею йдуть усі версії Gemini. Щоправда, GPT-6 Astra зараз посідає п’яте місце і, можливо, ще підніметься.
Є певні зауваження щодо коректності саме рейтингу ELO: нові моделі додаються зі стандартним рейтингом 1500, тому для малих моделей це фора, яку вони витрачають у перших турнірах, а для фронтір-моделей, навпаки, це штраф, який треба відіграти. Утім, Opus 5.5 зробив це за два турніри, тобто це можливо.
Сумно, що українські моделі зрештою опинилися серед аутсайдерів. Певною мірою це повʼязано ще й з тим, що вони досі базуються на Gemma 3, яка вийшла півтора року тому. Здається, я десь бачив, що йшла робота з використанням Gemma 4 та Nemotron, але публічних релізів не знайшов.
P.S. Національна LLM «Сяйво» також базується на Gemma 3. Висновків не буде.

Клод краще володіє українською ніж Мамай
5 ноября 2026 г., 18:00
У Техасі (привіт, Маск, Роган та інші мігранти з Каліфорнії) вперше за понад 30 років вибори губернатора виграє представниця Демократичної партії. Техас – не єдиний штат, де відбувся «фліп» – демократи виграли вибори губернаторів також в Огайо (привіт, Вівеку), Джорджії та Пенсильванії. Але нас цікавить не зовсім це.
Річ у тім, що на перелічені в статті Bloomberg штати припадає приблизно 44% від загальної потужності дата-центрів у США. У Техасі вже працює понад 10 ГВт дата-центрів, будується майже 20, а на стадії планування – 73,6 ГВт. Під час губернаторської кампанії Джина Інохоса, яка здобула перемогу, обіцяла негайний мораторій на будівництво дата-центрів до сесії законодавчих зборів, яка надасть право голосу місцевим громадам, захистить рахунки за електроенергію та скасує податкові пільги для галузі.
В Огайо (рідний штат Де Венса) переможниця Емі Ектон пообіцяла негайний, але умовний мораторій на дата-центри – там на стадії планування близько 13 ГВт. Найбільш вразливий штат – Джорджія, там працює і вже будується менш як 4 ГВт, але на стадії планування – 18. При цьому 3 ГВт припадає на Атланту, де обсяги будівництва перевищують будь-яке інше місто Північної Америки. На стадії планування в штаті також кампус OpenAI – він має становити 3,2 ГВт.
Теоретично проєкти можуть перейти до Оклахоми та Луїзіани – це два штати, де переважають республіканці, і законодавці там прихильно ставляться до великих проєктів. Але поки що заплановані там проєкти на порядок менші (за винятком кампусу Meta в Луїзіані потужністю 5 ГВт), і енергосистема штатів не впорається з обсягами заявок таких «мігрантів».
А загалом, за винятком питання дата-центрів, руїнами Сенату імені Трампа задоволений.
Американський народ проти AI
2 ноября 2026 г., 17:35
Цікава ситуація склалася з масовим впровадженням AI в Proton – тому самому розробнику безпечної електронної пошти та інших продуктів. Компанія, зокрема її керівник Енді Єн, активно просували використання AI у розробці, іноді навіть стикаючись із запереченнями щодо безпеки. Енді навіть заявив, що 2026 рік – останній, коли компанія наймає програмістів, і створив спеціальну адресу для повідомлень про те, що в компанії блокують впровадження AI. Мало того, були заплановані повторні співбесіди з робітниками щодо того, як вони використовують AI у роботі – працівники побоювалися, що когось за результатами співбесід буде звільнено.
Про це написало велику статтю видання 404Media. Скандал призвів до того, що Енді Єн скасував ці повторні співбесіди. На зборах Єн також анонсував реорганізацію наступного місяця й пообіцяв, що через штучний інтелект ніхто не втратить роботу.
Визнавши «провал комунікації», Єн також сказав, що продовжуватиме тиснути, а співбесіди, за його словами, «вже виконали своє завдання». Один зі співробітників уточнив, що критерії, які планували перевіряти на співбесідах, увійдуть до регулярної оцінки ефективності. Технічний директор Барт Батлер запевнив, що прагматичне використання штучного інтелекту не означає відмови від безпеки. При цьому в його ж маніфесті, опублікованому в Slack, інженерам повідомлялося: «Ваша колишня робота зникла».
Дивно, що саме в той час, коли щодня повідомляють про нову вразливість, виявлену за допомогою AI, думка про те, що «застосування AI погіршить безпеку, бо це «вайб-код», а от живі люди – це гарантія безпеки», продовжує міцно триматися серед людей, яких ще вчора вважали винятковими. Той простий факт, що вразливості виявляють у продуктах, написаних живими людьми з такою самооцінкою, у свідомість не доходить.
Proton скасовує AI-співбесіди після скандалу
28 октября 2026 г., 17:25
Підозрюю, що зараз усі почнуть обговорювати нову версію рейтингу Artificial Analysis – я вже бачив коментарі про те, що в рейтингу стало більше закритих тестів, і ось, мовляв, подивіться, як просіли відкриті моделі. Дійсно, у новому складі тестів версії v5 закритих стало 60% проти 45% у попередній v4.3. Але робити висновок, що відкриті моделі більше займаються бенчмаркінгом, не варто. Можна подумати, що пропрієтарні моделі на цьому не заробляли. У підсумковому рейтингу лідер залишився незмінним – Opus 5.5, навіть його 58 балів збіглися. Втім помітно вище піднялися моделі OpenAI, а найбільше просів Kimi.
Але із загального набору тестів вилучили деякі, з якими справлялися всі моделі – це саме по собі збільшило розрив. Крім того, збільшилася кількість завдань, що вимагають використання інструментів і довгострокового планування. Помітно також вплив effort на результати.
Припускаю, що прихильники OpenAI будуть щосили наводити ще й дані про вартість завдань – GPT 6.1 Sol заробляє свої 55 балів, витрачаючи в середньому $1,27 на завдання, а Opus 5.5 отримує 58 балів при середньозваженій вартості завдання в $10,04.
Але загалом зрозуміло, що нічого певного сказати не можна – чи то моделі навчалися на тестах, чи то сильні сторони одних моделей збігалися зі старими тестами й перестали збігатися з новими, чи то одне з двох. А якщо додати всілякі харнеси та поєднувати різні моделі в одному завданні, то вийде старий шкільний жарт про нещасливий басейн, у який вода то втікає, то витікає, а він гумовий і задовбався давно.
Що змінилося в рейтингу Artificial Analysis?
23 октября 2026 г., 17:25
Inception представила Mercury 3 – дифузійну модель, яку компанія називає найпотужнішою з усіх випущених на сьогодні. За заявою Inception, за результатами низки тестів вона перевершує GPT-6 Luna та Claude Haiku 5.5 і працює в 4-8 разів швидше: 1068 токенів на секунду на графічному процесорі NVIDIA. Контекст становить 1 млн токенів. Ціна – $0,2 за мільйон вхідних і $0,7 за мільйон вихідних токенів. На старті діє знижка 50%, кешовані токени дешевші за вхідні на 90%. Модель доступна через API Inception, OpenRouter, Baseten і Vercel та сумісна з API OpenAI.
З одного боку, звичайно, хотілося б побачити конкурентні моделі трохи вищого рівня в ієрархії, з іншого – навіть Luna та Haiku цілком добре справляються вже з рутинними завданнями, а можливість робити це ще й швидко – це дуже добре.
А з третьої – таке різноманіття моделей свідчить про дорослішання галузі: чим більше різних елементів, тим більша кількість можливих комбінацій, тим гнучкіші можливості розробки систем.
Inception випустила швидку Mercury 3 із мільйонним контекстом
19 октября 2026 г., 17:35
Наші дрони атакували датацентр VK у Санкт-Петербурзі, точніше, у Новосергіївці. Повідомлялося про збої в соціальній мережі, скарги, пошкоджено підстанцію 330 кВ.
Чим хороший інтернет? Тим, що це досить прозора мережа, де багато чого можна виміряти й спостерігати. Особливо це стосується великих мереж – якщо вони були, а потім зникли або сильно зменшилися, то це добре помітно.
Отже, куди влучили і який ефект? Датацентр у Новосергіївці (Всеволожський район, упритул до кордону Санкт-Петербурга) розташований упритул до підстанції 330 кВ «Східна» (майже як датацентр «Яндекса» у Володимирі) і, ймовірно, є першим власним датацентром компанії. Він побудований у 2011 році на майданчику колишнього випробувального центру високовольтного апаратобудування – тому до майданчика підведено потужність близько 20 МВт. Підстанція «Східна» є частиною енергокільця Петербурга, через неї в кільце надходить енергія Ленінградської АЕС і ТЕЦ північно-західної частини міста та розподіляється по північних районах і Виборгу. Потужність самого датацентру нижча – публічних даних немає, але можна оцінити її до 10 МВт власне серверів. Повідомлялося про 20 тис. серверів.
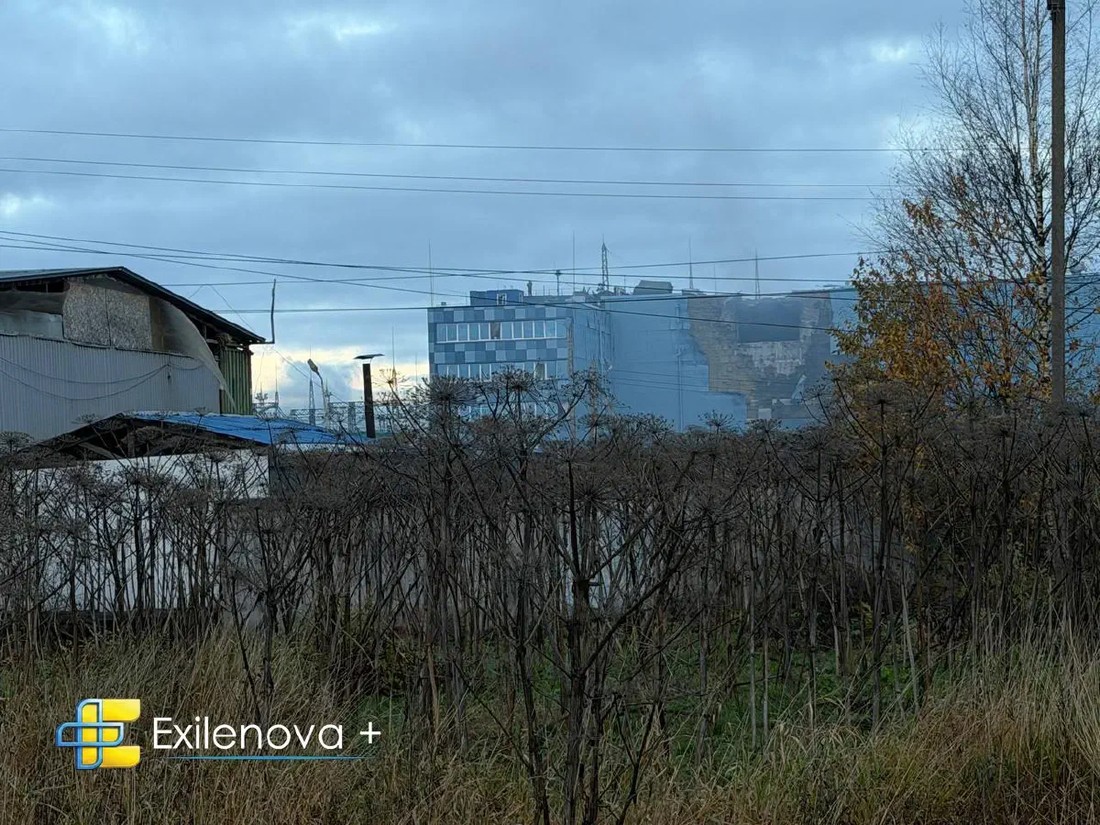
Наслідки атаки на датацентр VK у Новосергіївці
Історично мережа VK складається з декількох сегментів. AS47541 – це мережа самого «ВКонтакте», що знаходиться в Санкт-Петербурзі, в основному, це vk.com і VK Video. Ще дві автономні системи – AS47542 та AS28709 – це, відповідно, московська та регіональна CDN соціальної мережі. AS47764 – це мережа колишнього Mail.ru, у ній працюють сам Mail.ru, «Однокласники», той самий месенджер Max та «Дзен» із головною сторінкою, який було вилучено у «Яндекса». Ця мережа завжди була в Москві й до Санкт-Петербурга жодного стосунку не має. VK Cloud також розміщений у Москві в різних датацентрах – група орендує великі потужності в різних гравців, крім того, є два датацентри в Домодєдово, де розміщена щонайменше одна хмарна зона. VK Cloud спочатку будувався окремо, на відміну від традиційного для гіперскейлерів підходу, коли власні сервіси є першими споживачами хмари.
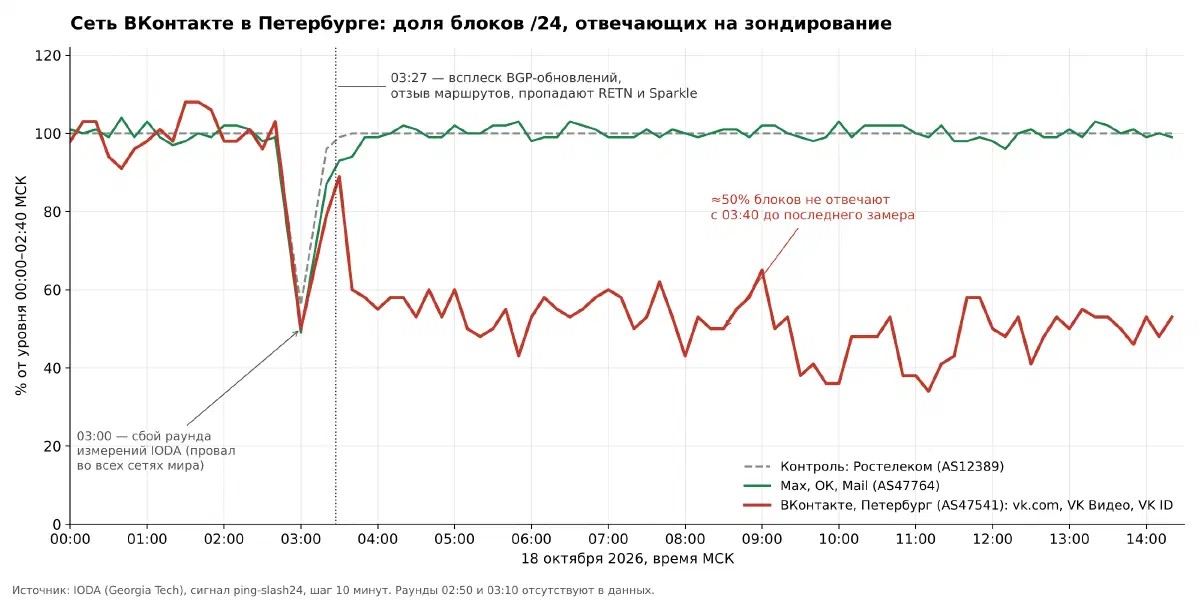
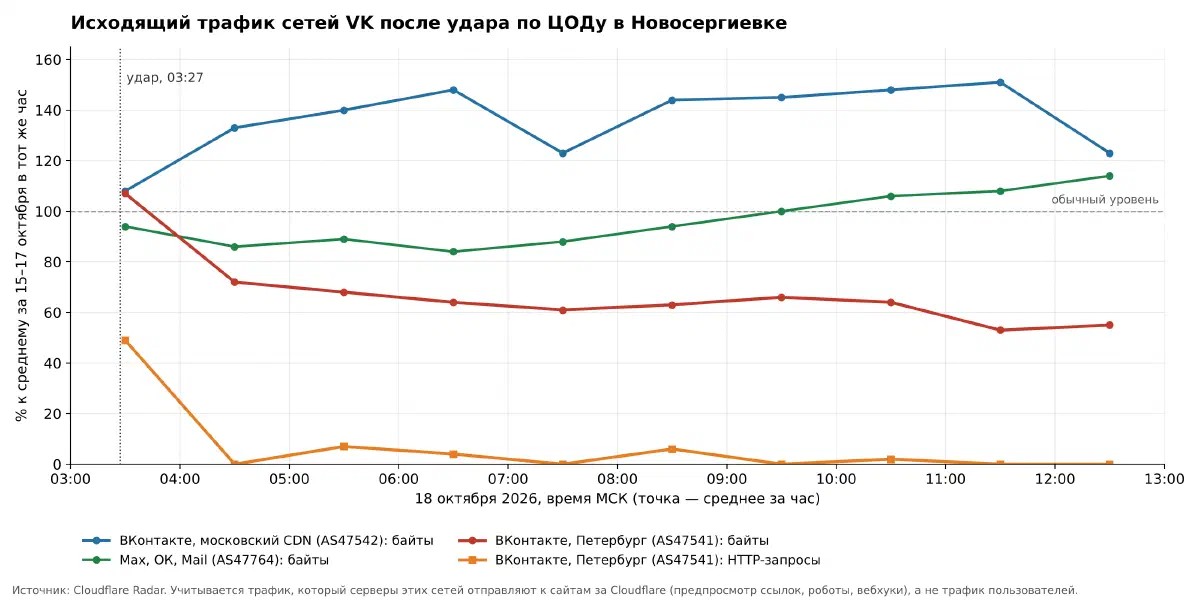
Датацентр, що зазнав атаки, – це саме найперша AS47541. За зовнішніми ознаками можна сказати, що датацентр зазнав помітних збитків, хоча й повідомляється, що всі сервіси працюють у штатному режимі. Але у мережі зникли два аплінки в Пітері (RETN і Telecom Italia Sparkle), і приблизно половина адрес автономної системи перестала відповідати. За статистикою BGP-сесій помітно різке зростання кількості анонсів саме в момент атак – це свідчить про те, що частина маршрутів стала недоступною. Наразі ці маршрути не відновлено – тобто ці сегменти продовжують залишатися непрацюючими. Про це також свідчить трафік Cloudflare – частина запитів з AS впала майже до нуля. Одночасно спостерігається зростання трафіку з AS московського CDN, що гіпотетично може свідчити про перенаправлення трафіку з мережі, яка зазнала втрат. Зверніть увагу, що це не трафік користувачів VK, а вихідні запити з мереж компанії.
Судячи з фотографій, постраждав саме датацентр, подібне пошкодження має наслідки всередині. Що саме постраждало – обладнання енергопостачання, вентиляційне обладнання, можливо, це наслідок спрацювання системи пожежогасіння, або все ж пошкоджено мережеве та серверне обладнання, – за одним знімком сказати неможливо. Чи було загоряння і в якому масштабі – незрозуміло. Пошкодження підстанції явно не дуже великі, оскільки відключення не мають значного характеру – серйозної шкоди підстанції завдати складно, і в цьому випадку перебої торкнулися б значної частини міста. На відео з моментами удару видно, що світло гасне, але воно відновлюється через деякий час на більшості об’єктів.
Треба стежити за тим, як відновиться трафік із сегментів мережі, що замовкли, – це покаже масштаб збитків. Це не «Яндекс», де практично вся хмара вийшла з ладу, але теж непогано. До речі, щодо «Яндекса» – там хмара майже досі не працює, за тиждень відновлення не відбулося. За деякими ознаками можна припустити, що без нових збоїв роботу вдалося стабілізувати в решті зон. Можливо, поспіхом орендували частину сторонніх потужностей і допомагають клієнтам перейти на інші сервіси. Тарифікація Cloud призупинена до кінця жовтня.
P.S. Через трохи більше ніж добу стало зрозуміло, що пошкодження датацентру VK поблизу Санкт-Петербурга не обмежилися одним проломом у стіні – якщо вірити супутниковому знімку, то пошкоджено інженерне обладнання, ймовірно, окрему підстанцію датацентру, є кілька влучень у районі машинних залів. Моніторинг мережевої активності показує, що адреси, які, ймовірно, належать цьому датацентру, перестали анонсуватися після удару й досі не відновилися. При цьому трафік через Cloudflare відновився, причому деякий час навіть тримався вище середнього значення – мабуть, боти соцмережі розгребали чергу.
А тепер «ВКонтакте»!
15 октября 2026 г., 17:25
Цікавий репортаж з дев’ятої конференції з кібербезпеки E.DSO – EE-ISAC – ENCS – ENISA, яка цього разу була присвячена безпеці енергосистем. Однією з ключових проблем, яку там обговорювали, стала проблема домашніх інверторів та накопичувачів. Оскільки вони фактично вважаються побутовими приладами, особливого регулювання цього ринку немає, а тим часом загальна генерація цього сектору вже сягає 100 ГВт. При цьому ними керують, як правило, через хмарні сервіси, причому погано захищені й здебільшого китайські. Атака на генерацію такого масштабу здатна серйозно порушити роботу енергосистеми – за даними фахівців, для цього достатньо вивести з експлуатації всього 3 ГВт.
Уявити цю величину дуже просто – середня потужність одного енергоблоку АЕС становить якраз близько гігавата.
Коли я зіткнувся з тим, що найновіший варіант логгера до інвертора Deye передбачає лише використання хмари для управління, і почув від менеджера компанії-інсталятора, що приїде інженер, все налаштує і «надасть доступ», одразу знайшов спосіб налагодити локальний доступ до інвертора, сам усе налаштував і нікому жодного доступу не надав – це критична інфраструктура мого будинку, і жоден «інженер», не кажучи вже про китайську хмару, не повинен мати до неї доступу. Тим більше, що зараз це зробити зовсім не складно і, що найцікавіше, без хмари доступ кращий і надійніший.
Домашні інвертори як загроза енергосистемі
9 октября 2026 г., 17:25
Мене вже кілька разів запитували та просили прокоментувати наслідки атаки на датацентр «Яндекса» в Сасово, тож коротко підсумую. Перш за все – для самого «Яндекса» наслідки поки що обмежені. Так, датацентр у Сасово чималий: на початку 2014 року заявлялося про 12 МВт, зараз, найімовірніше, більше, але навряд чи перевищує 20. Це не найбільший датацентр – два датацентри у Володимирі мають потужність по 40 МВт, у Калузі – до 63, хоча це проєктна потужність. Для орієнтира – це приблизно стільки ж, скільки в OVH у Європі.
Найбільшим дата-центром «Яндекса» був Мянцяля, але він перейшов до Nebius, зараз його реальна потужність становить 75 МВт, хоча проєкт передбачає 310 МВт. Але «Яндекс» уже кілька десятиліть працює не лише на одному майданчику; ще на початку 2010-х кількість технологічних майданчиків (логічно, що це і є окремі датацентри з окремим живленням та лініями зв’язку), на яких працювали сервіси, перевищувала десяток.
Причому після низки аварій, коли й з незалежних від компанії причин сервіси серйозно погіршували роботу або взагалі ставали недоступними (приблизно наприкінці 2000-х), департамент експлуатації серйозно підійшов до цього питання, і була розроблена чітка концепція надійності – ключові сервіси (пошук, пошта, потім карти тощо) повинні безболісно для користувача переживати втрату двох датацентрів, комерційні (Директ, Маркет) – одного, інфраструктурні могли обмежено погіршувати роботу при втраті одного датацентру (наприклад, звіти для клієнтів Директу можна сформувати навіть із запізненням на пару годин). Регулярно проводилися навчання – вимикали (відключали мережу) один із ДЦ і перевіряли, що у вас у сервісі зламалося, хоча цього не мало статися.
З іншого боку, нинішні великі датацентри типу «Володимир» (1 і 2), «Сасово», «Калуга» та «Митищі» насправді набагато якісніші та дешевші в експлуатації з безлічі причин. Це й нижчі місцеві платежі (не Москва), і наявність майданчиків із підведеною потужністю, а ДЦ у Володимирі взагалі побудовані за кілька сотень метрів від найбільшої підстанції 750/500 кВ у Європі, через яку в енергосистему росії подається електроенергія, вироблена на Жигулівській ГЕС, Калінінській АЕС та Костромській ГРЕС. Компанія відкрито заявляла, що закриває майданчики в Москві, де електроенергія дорога й дефіцитна, і, ймовірно, зосередила основні сервіси у перелічених вище ДЦ. Ще один ДЦ – перший самостійний – був в Івантєєвці під Москвою, але він, мабуть, закритий. Ще один будується в Можайську і планується до запуску наступного року. Все це наведено для того, щоб було зрозуміло – потужностей у «Яндекса» достатньо, і втрата одного ДЦ помітна, але сервіси продовжують працювати.
Втім, є одна істотна втрата – за деякими даними, саме в Сасово було розгорнуто два з трьох кластерів Яндекса, що складалися з кількох тисяч A100 – саме на них працював Yandex.GPT. Тут у мене виникає дивне відчуття, оскільки водночас я читаю, як Nebius надає послуги з доступу до GB300 NVL72. Ось хто не живе – це клієнти. Володимир, Сасово, Калуга та Митищі – це 4 майданчики сервісу «Яндекс.Cloud», який надає послуги хмарного хостингу. Гіперскейлер, тобто аналог AWS, Google Cloud і Microsoft Azure. Сервіси «Яндекса», що розміщені в цих самих датацентрах, резервуються, а ось для будь-якого клієнта хмари резервування означає підтримку декількох екземплярів у різних регіонах сервісу (або в різних сервісах, але це не зовсім стосується росії). Це дорого й проблематично. Саме тому зникнення датацентру так позначилося на сайтах, які, здавалося б, ніяк не пов’язані з «Яндексом» – у них там були віртуальні машини, зберігалися дані чи що завгодно ще.
Мене запитали: «Адже українські датацентри теж атакують, що, вам краще?». Насправді нам нелегко, але взагалі-то так, краще. У мене є клієнт із сайтом у «Мірохості» та кількома доменами на imena.ua. Жоден із них не відчув втрати датацентру «Мірохоста» – сервіс давно запустив резервні майданчики в Європі й спокійно переніс туди багатьох клієнтів. А багато хто просто давно розміщений у Європі – часто це дешевше й швидше. Що заважає зробити те саме російським сервісам (ну, крім «Яндекса» та тих, що підпадають під санкції)?
Насамперед – закони. У росії діє закон, згідно з яким персональні дані громадян рф можна зберігати лише на території рф. Ім’я, прізвище, адреса електронної пошти чи телефон – закон стосується вас. Саме за цим законом у росії 10 років тому заблокували LinkedIn. Саме тому варіанти міграції даних клієнтів Cloud або сервісів «Яндекса» на майданчики в інші країни – наприклад, у Казахстан, де є два майданчики «Яндекс.Cloud» – теж не підходять. Навіть не кажучи про те, що зв’язок між рф і Казахстаном, м’яко кажучи, недостатній для нормальної роботи сервісів для російської аудиторії.
Що буде далі? Це залежатиме від масштабів атак на датацентри. Вони дуже вразливі до повітряних ударів і, скажемо прямо, не проєктувалися з урахуванням такого. Щобільше, якщо після удару по НПЗ він просто перестає працювати на кілька тижнів або місяців, проводять ремонт, замінюють обладнання та запускають знову, то з датацентром гірше – пожежа означає втрату даних, знищення серверів та величезної кількості іншого обладнання, включаючи оптику. Зараз «Яндекс» повідомляє, що, найімовірніше, не зможе відновити датацентр у Сасово. Кількість серверів там можна оцінити в 30-40 тис. І датацентр доведеться просто будувати заново. Минулого разу це зайняло два роки. Атаки на інші датацентри призведуть до більш масштабних збоїв, а тікати особливо нікуди.
Багато говорять про те, що треба б атакувати й такі місця, як М9 – головну точку обміну трафіком MSK-IX. Але тут не варто надто сподіватися – по-перше, це Москва з усіма ешелонами ППО, по-друге, майданчиків біля М9 тільки в Москві кілька, до неї ж належать і регіональні IX – коротко кажучи, саме з тих самих причин, через які атаки на українські датацентри не зруйнують зв’язність інтернету тут, атаки на російські IX не зруйнують інтернет там. Напрошується іронічний висновок, що предмет гордості росіян у сфері технологій – великі інтернет-компанії – тепер стануть вразливим місцем. В Україні з нашою децентралізацією просто немає однієї-двох таких компаній, у яких би зосередилися всі цифрові сервіси, і навіть атаки на явних лідерів не руйнують життя людей.
Атаки на «Яндекс» – наслідки
7 октября 2026 г., 17:25
Щодо «освіти» – одразу кілька відомих незалежних викладачів веб-розробки повідомляють, що генеративний AI зруйнував їхній бізнес. Аксель Раушмайєр з 2005 року веде блог 2ality про ECMAScript. За його словами, дохід від книг впав з рівня, на який можна було жити у 2024 році, до нуля у 2026-му. Джош Комо та інші автори курсів фіксують падіння виручки на 50% і більше. Кайл Кук із Web Dev Simplified заробляє вдвічі менше, ніж рік тому. Бальдур Бьярнасон втратив усі навчальні проєкти: попит на електронні книги з веб-розробки впав, колеги закривають свої бізнеси. Салма Алам-Нейлор пішла з DevRel на менш оплачувану посаду розробника без публічної активності.
Ну, що тут сказати? Можна, звичайно, поспівчувати людям, які сподівалися все життя присвятити поясненню елементарних речей на кшталт: «Ось бачите, елемент X має властивість стилю Y, це означає, що можна написати ось так – і диво, текст тепер по центру, з вас 300 баксів за пів години та ще 25 прикладів такого використання». Правда, вони ж не співчували авторам книг «Як запустити веб-браузер на Windows 95», коли у тих провалилися чергові перевидання під назвою «Як ще запустити веб-браузер на Windows 7».
Однак розвиток штучного інтелекту робить знання, що ґрунтуються на примітивних навичках та накопиченому досвіді, легкодоступними. Вам не потрібно 10 тисяч повторень, щоб знати про певні підводні камені в тій чи іншій діяльності або застосовувати рішення, що ґрунтуються на механічному досвіді. Власне, у цьому й полягає сенс цивілізації та культури – зберігати знання та передавати їх між поколіннями. Якщо ваш бізнес ґрунтується на неправильному тлумаченні попереднього дієслова, як-от «продавати», то ласкаво просимо до клубу візників та секретарів-друкарів.
Кінець епохи продавців знань
2 октября 2026 г., 17:25
Anthropic опублікувала аналіз GLM-5.3 із однозначними висновками – нова китайська модель має можливості в галузі кібербезпеки, порівнянні з передовими моделями типу Mythos, і може бути використана зловмисниками, зокрема для повного циклу створення експлойтів, починаючи з виявлення вразливості.
На ExploitBench із вразливостями движка V8 GLM-5.3 довела до робочого експлойта 50 спроб із 410, Claude Mythos Preview – 56. У ручних тестах модель за день виявила кілька невідомих вразливостей у JavaScript-движку популярного браузера та зібрала з них сторінку, що зчитує файли відвідувача. Полегшена версія GLM-5.3-Flash за 8 годин роботи та 20 хвилин уваги дослідника зібрала ланцюжок експлойтів для Chrome на основі CVE-2026-11645; за цінами API Zhipu це коштувало б $20,40. 17 вересня CAISI при NIST назвав GLM-5.3 «найпотужнішою в кіберзавданнях моделлю з відкритими вагами», яка відстає від американського фронтиру приблизно на чотири місяці.
Одразу після вражаючих результатів фахівці Anthropic додають – ці можливості моделі не забезпечені відповідними запобіжними механізмами та захистом від зловмисного використання. Захист GLM-5.3 вони обходили в 64% випадків за допомогою фальшивої легенди «агента red-team», у 92% – підстановкою міркувань моделі та у 100% – абляцією відмов, причому досвідчена команда може це зробити навіть швидше й дешевше, ніж це вдалося дослідникам компанії.
Звісно, природним закликом є: давайте контролювати випуск та експлуатацію таких моделей. Але це більше схоже на політичні заяви – нещодавно в Білому домі відбувся обід за участю провідних технологічних компаній, зокрема OpenAI та Anthropic. Трамп начебто заявив, що не бачить потреби в державному регулюванні AI, але саморегулювання має бути, і він підписав із AI-компаніями найпрекрасніший документ із моральними зобов’язаннями, та загалом вкотре наговорив дурниць.
Ну так, від армії агентів GPT Hugging Face захистився якраз за допомогою GLM, решта відмовлялися займатися кібербезпекою, ми пам’ятаємо. Тож хто їх знає, може, це якраз той кольт, що зрівняє всіх у правах?
Китайська GLM-5.3 майже наздогнала передові моделі в галузі кібербезпеки
|
|
|

