

AI прискорює ескалацію кіберзагроз
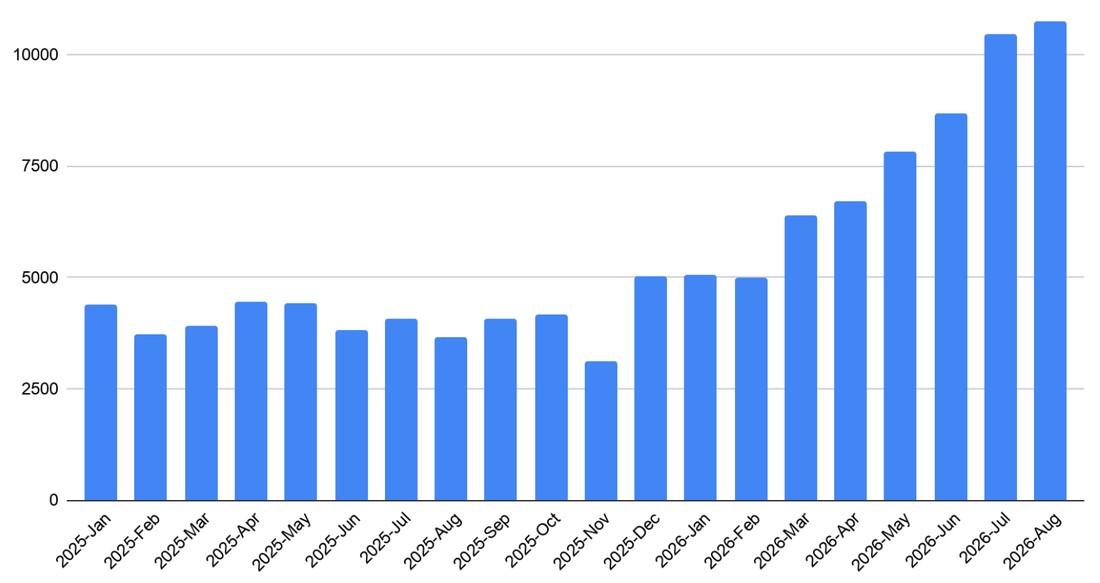
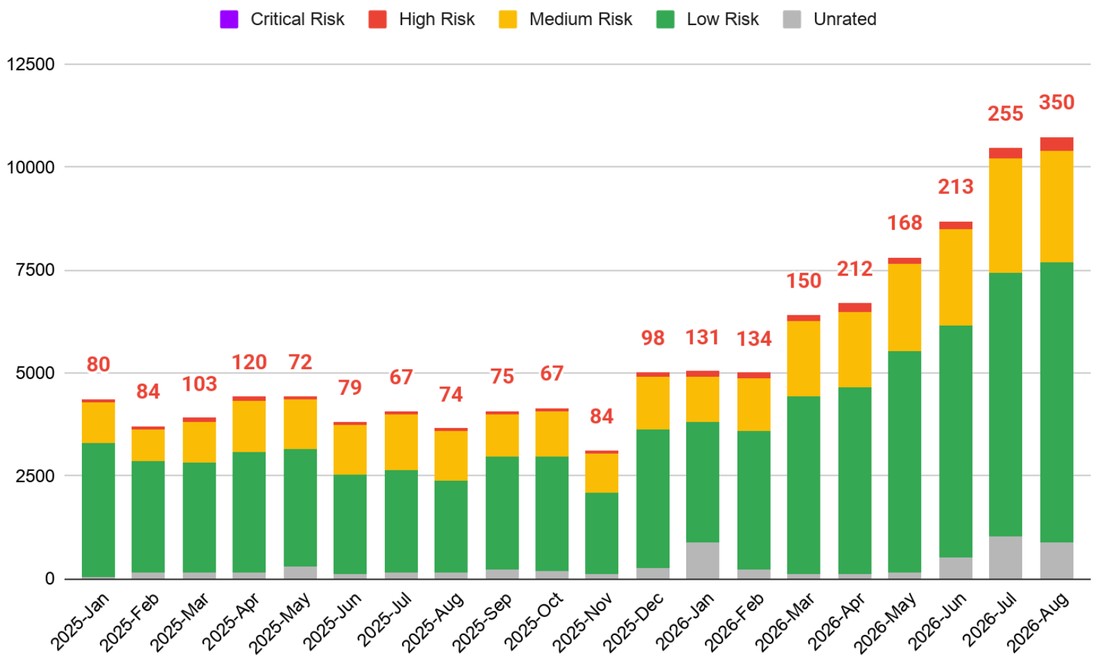
1 октябрь, 2026 - 16:45Євген КуліковСтрімку трансформацію ландшафту кіберзагроз фіксує в останньому звіти Google Threat Intelligence Group (GTIG). Цього року щомісячна кількість публічних розкриттів вразливостей програмного забезпечення зросла більш ніж удвічі – з 5045 у січні до 10740 у серпні. Попри те, що загальна статистика дещо роздута автоматичною генерацією ідентифікаторів у середовищі open-source – близько 5000 записів стосувалися ядра Linux без жодного реального zero-day експлойту, показник високоризикових загроз за власною шкалою GTIG зріс на 167%. Головним каталізатором цієї динаміки стало масове залучення штучного інтелекту, який кардинально змінив як швидкість виявлення системних прогалин, так і характер їх подальшої експлуатації.
Аналітики підкреслюють, що зловмисники все активніше використовують великі мовні моделі (LLM) для автоматичного порівняння версій продуктів та патчів, що дозволяє їм миттєво перетворювати відомі публічні вразливості на діючі експлойти. Саме цим пояснюється сплеск атак на так звані N-day вразливості, коли удар завдається по системах, що не встигли оновитися після публікації патчу. Водночас кількість реальних експлуатацій у «дикій природі» за 8 місяців сягнула 141 випадку, перевищивши весь 2025 рік. При цьому середній показник нулевих днів (zero-days) зріс до 11 на місяць із піковим стрибком у серпні до 22 випадків, що свідчить про суттєве скорочення вікна реакції для IT-підрозділів бізнесу.
Окрему увагу в дослідженні приділено прогалинам, які знаходять самі AI-агенти. На відміну від традиційних сканерів та людських дослідників, штучний інтелект значно краще виявляє глибокі помилки роботи з пам'яттю та логічні обходи у коді на C та C++. У результаті половина виявлених AI-агентами вразливостей допускають віддалене виконання коду (Remote Code Execution), тоді як серед класичних розкриттів цей показник становить лише 26%. Показовим прикладом реальності цієї загрози стала вразливість CVE-2026-1731 у продуктах BeyondTrust, автономно знайдена дослідницьким агентом Hacktron AI. Вже за чотири дні після публікації її почала експлуатувати перша хакерська група, а за тиждень до них приєдналися ще п'ять угруповань для впровадження шкідливого софту та викрадення даних.
Не менш критичним вектором залишається безпека самих систем штучного інтелекту. З понад 2000 розкритих вразливостей в AI-софті з початку 2025 року, левова частка припадає саме на 2026 рік. Майже половина з них зафіксована у фреймворках оркестрації агентів, таких як Flowise та Langflow, де візуальні конструктори воркфлоу часто містять вузли виконання коду, вразливі до prompt-ін'єкцій. Окрім цього, понад 200 вразливостей знайдено в інструментах інференсу (vLLM, Ollama, LiteLLM), де основними ризиками є незахищені кінцеві точки API та підробка міжсерверних запитів (SSRF). Хоча zero-days атак безпосередньо на AI-інфраструктуру ще не зафіксовано, липневий випадок автономного вимагацького софту через вразливість у Langflow демонструє, що ця інфраструктура вже під прицілом.
У підсумку звіту фахівці Google закликають організації відмовитися від суцільного масового патчингу «наосліп» на користь приорітизації на основі аналізу загроз (Threat Intelligence) та посилення периметра. Розробникам програмного забезпечення рекомендується інтегрувати агентні AI-інструменти перевірки коду безпосередньо у процес розробки до релізу продукту, що в перспективі дозволить суттєво уповільнити зростання публічних вразливостей.